Amazon SES SMTP: konfiguracja newslettera na własnym serwerze
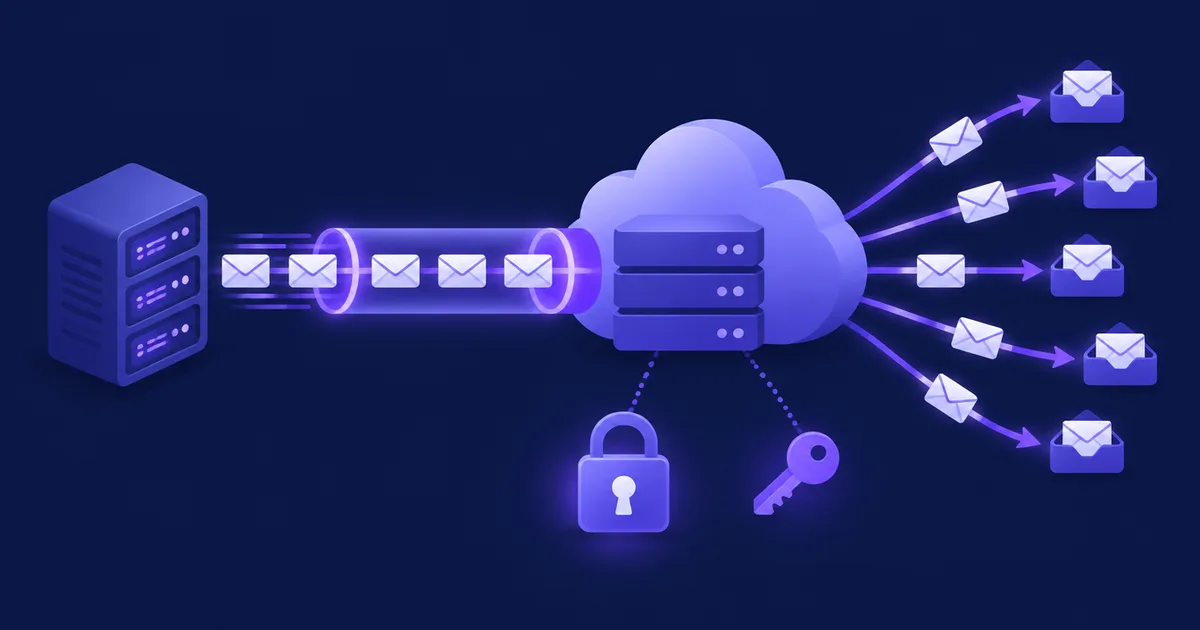
Żeby wysyłać newsletter z własnego serwera przez Amazon SES po SMTP, weryfikujesz domenę w jednym regionie AWS, publikujesz rekordy Easy DKIM i MAIL FROM, prosisz AWS o dostęp produkcyjny, tworzysz dane logowania SMTP w tym samym regionie i wpisujesz w platformie newslettera host email-smtp.<region>.amazonaws.com, port 587 ze STARTTLS oraz te dane. Większość problemów bierze się z pomieszania regionów, użycia kluczy IAM zamiast danych SMTP albo z braku obsługi zwrotów.
Czego potrzebujesz przed podłączeniem Amazon SES przez SMTP?
Potrzebujesz konta AWS, domeny, której DNS kontrolujesz, jednego wybranego regionu AWS i aplikacji, która wysyła przez uwierzytelnione SMTP z TLS. Wszystko w SES — tożsamości, status piaskownicy, limity, lista blokad i dane SMTP — istnieje osobno w każdym regionie, więc najpierw wybierz region i używaj go wszędzie.
Dla odbiorców w Polsce najczęściej wybiera się Frankfurt (eu-central-1), Irlandię (eu-west-1), Paryż (eu-west-3) albo Sztokholm (eu-north-1). Sprawdź listę punktów SMTP, zanim się zdecydujesz: według dokumentacji punktów końcowych AWS kilka regionów, w których działa SES, m.in. Mediolan i Zurych, nie ma punktu SMTP. W przykładach poniżej region to eu-central-1, a domena to example.com.
| Ustawienie | Wartość dla SES | Uwagi |
|---|---|---|
| Host SMTP | email-smtp.eu-central-1.amazonaws.com | Zmień region; musi zgadzać się z danymi logowania |
| Port (STARTTLS) | 587 (także 25, 2587) | Szyfrowanie zwykle nazwane „TLS” lub „STARTTLS” |
| Port (TLS od początku) | 465 (także 2465) | Szyfrowanie zwykle nazwane „SSL” lub „SMTPS” |
| Uwierzytelnianie | Nazwa użytkownika SMTP + hasło SMTP | Tworzone w SES → SMTP settings, widoczne raz |
| Maksymalny rozmiar wiadomości | 40 MB | Po kodowaniu base64, przez SMTP lub API v2 |
| Odbiorców na wiadomość | 50 | Platformy newsletterowe i tak wysyłają jedną wiadomość na odbiorcę |
Stan na listopad 2026. Źródła: Łączenie z punktem SMTP SES, limity usługi SES.
SES przyjmuje wyłącznie połączenia szyfrowane. Jeśli Twój serwer stoi na EC2, port 25 jest domyślnie dławiony — użyj 587 albo 465 zamiast prosić o wyjątek dla portu 25. Na VPS-ach w OVH czy home.pl także warto sprawdzić, czy wychodzący ruch na 587 nie jest blokowany.
Jak wyjść z piaskownicy Amazon SES?
Składasz wniosek o dostęp produkcyjny w konsoli SES (Account dashboard → Get set up → Request production access) albo przez AWS CLI, a AWS odpowiada wstępnie w ciągu 96 godzin. Do tego czasu możesz wysyłać tylko na zweryfikowane adresy i do symulatora skrzynek SES.
Zasady piaskownicy są ostre: najwyżej 200 wiadomości na 24 godziny, najwyżej 1 wiadomość na sekundę, odbiorcy muszą być zweryfikowani, a zbiorcze operacje na liście blokad są wyłączone. Status piaskownicy dotyczy jednego regionu — dostęp produkcyjny we Frankfurcie nic nie daje w Irlandii.
Wniosek pyta o typ poczty (Marketing lub Transactional), adres strony, maksymalnie cztery adresy kontaktowe i język kontaktu (angielski lub japoński). Musisz też potwierdzić, że wysyłasz tylko do osób, które o to prosiły, i że obsługujesz zwroty oraz skargi. AWS zaleca zweryfikowanie domeny przed złożeniem wniosku, bo przyspiesza to akceptację. Newsletter to poczta marketingowa; zaznaczenie „Transactional”, żeby wyglądać bezpieczniej, tworzy tylko niezgodność, którą recenzent zauważy.
aws sesv2 put-account-details \
  --production-access-enabled \
  --mail-type MARKETING \
  --website-url https://example.com \
  --additional-contact-email-addresses ops@example.com \
  --contact-language EN \
  --region eu-central-1

# Later: sandbox status, quota and enforcement status
aws sesv2 get-account --region eu-central-1
💡 Wskazówka: Pokaż na podanej stronie, jak zbierasz adresy: widoczny formularz zapisu z double opt-in, link wypisu w każdym mailu i politykę prywatności opisującą przetwarzanie danych według RODO. Recenzent ocenia sposób użycia, a strona, którą może otworzyć, odpowiada na większość jego pytań.
Jakie rekordy DNS są potrzebne dla domeny w Amazon SES?
SES potrzebuje trzech rekordów CNAME Easy DKIM, żeby zweryfikować domenę i podpisywać pocztę; dla pełnej zgodności dodajesz subdomenę MAIL FROM z jednym rekordem MX i jednym SPF oraz rekord DMARC dla domeny nadawcy. Już z samymi rekordami DKIM poczta przechodzi DMARC dzięki DKIM.
Easy DKIM
Po utworzeniu tożsamości domeny SES generuje trzy tokeny i pokazuje trzy rekordy CNAME w postaci token._domainkey.example.com → token.dkim.amazonses.com. Od tej pory SES podpisuje każdą wiadomość z tej domeny kluczem 2048-bitowym (domyślnie), a podpis zawiera d=example.com, zgodne z adresem nadawcy. Wykrycie zmian DNS może trwać do 72 godzin. Zweryfikowana domena pozwala wysyłać z każdego adresu i subdomeny bez osobnej weryfikacji (Easy DKIM). Jeśli Twój DNS jest w nazwa.pl lub OVH, a panel dopisuje domenę do nazwy rekordu, wpisz tylko część przed domeną.
Własna domena MAIL FROM
Domyślnie nadawca koperty (Return-Path) to subdomena amazonses.com. SPF przechodzi, ale dla amazonses.com, a nie dla Ciebie, więc nie liczy się do DMARC. Rozwiązaniem jest własna domena MAIL FROM, np. bounce.example.com. To musi być subdomena, z której ani nie wysyłasz, ani nie odbierasz poczty, i musi mieć dokładnie jeden rekord MX wskazujący na feedback-smtp.<region>.amazonses.com. W „Behavior on MX failure” opcja „Use default MAIL FROM domain” utrzymuje wysyłkę, gdy rekord MX przestanie działać; „Reject message” zatrzymuje wysyłkę z błędem MailFromDomainNotVerified.
; Easy DKIM: three CNAME records, tokens come from the SES console
tok1._domainkey.example.com.   CNAME  tok1.dkim.amazonses.com.
tok2._domainkey.example.com.   CNAME  tok2.dkim.amazonses.com.
tok3._domainkey.example.com.   CNAME  tok3.dkim.amazonses.com.

; Custom MAIL FROM (envelope sender) on a dedicated subdomain
bounce.example.com.            MX     10 feedback-smtp.eu-central-1.amazonses.com.
bounce.example.com.            TXT    "v=spf1 include:amazonses.com ~all"

; DMARC for the From domain: start with monitoring
_dmarc.example.com.            TXT    "v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com"
# Create the domain identity in the Region you will send from
aws sesv2 create-email-identity --email-identity example.com --region eu-central-1
# Use bounce.example.com as the MAIL FROM domain
aws sesv2 put-email-identity-mail-from-attributes \
--email-identity example.com \
--mail-from-domain bounce.example.com \
--behavior-on-mx-failure USE_DEFAULT_VALUE \
--region eu-central-1
# Check DKIM and MAIL FROM status
aws sesv2 get-email-identity --email-identity example.com --region eu-central-1| Nagłówek / test | Bez własnego MAIL FROM | Z bounce.example.com |
|---|---|---|
| From | news@example.com | news@example.com |
| Return-Path (koperta) | …@…amazonses.com | …@bounce.example.com |
| SPF zgodny z From | ✗ Nie | ✓ Tak (tryb relaxed) |
| DKIM d= zgodny z From | ✓ Tak (Easy DKIM) | ✓ Tak (Easy DKIM) |
| Wynik DMARC | ✓ Pass przez DKIM | ✓ Pass przez DKIM i SPF |
Stan na listopad 2026, na podstawie dokumentacji SES o MAIL FROM i DMARC.
Wytyczne Gmaila dla nadawców wymagają SPF, DKIM i rekordu DMARC od każdego, kto wysyła ponad 5000 wiadomości dziennie na adresy Gmail, przy czym domena From musi być zgodna z SPF lub DKIM; dla poczty marketingowej wymagany jest wypis jednym kliknięciem, a odsetek spamu ma być poniżej 0,3%. SES z Easy DKIM załatwia uwierzytelnianie; nagłówki wypisu i jakość listy to zadanie Twojej platformy. Jeśli na domenie głównej masz już SPF innego dostawcy (np. hostingu poczty), nie dopisujesz tam SES — rekord SPF dla SES siedzi na subdomenie MAIL FROM. Szerszy obraz znajdziesz w naszym poradniku o dostarczalności dla wysyłki z własnego serwera.
Dane SMTP czy klucze IAM: co wpisać w aplikacji?
Platforma newslettera potrzebuje danych SMTP SES: nazwy użytkownika i hasła SMTP utworzonych w SES → SMTP settings → Create SMTP credentials. Identyfikator klucza IAM i tajny klucz dostępu wpisane w formularz SMTP kończą się błędem 535 Authentication Credentials Invalid.
W tle konsola tworzy użytkownika IAM w grupie AWSSESSendingGroupDoNotRename, która ma uprawnienie ses:SendRawEmail. Hasło widać tylko raz — od razu pobierz plik CSV albo zapisz je w menedżerze haseł. Żeby je zmienić, usuwasz użytkownika IAM i tworzysz nowe dane. Przewodnik SES o danych logowania podkreśla dwie rzeczy, które powodują większość nieudanych logowań: dane są unikalne dla każdego regionu, a hasło SMTP to nie jest tajny klucz dostępu.
Hasło SMTP możesz też wyliczyć z tajnego klucza istniejącego użytkownika IAM algorytmem HMAC-SHA256, który AWS publikuje razem ze skryptem w Pythonie; nazwą użytkownika SMTP jest wtedy identyfikator klucza. Tymczasowe dane (STS, role) nie działają z SMTP. Minimalna polityka dla osobnego użytkownika wysyłkowego wygląda tak:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "ses:SendRawEmail",
      "Resource": "*"
    }
  ]
}
Jeśli chcesz węższy zakres, zamień "*" na ARN tożsamości swojej domeny. Trzymaj jednego użytkownika SMTP na aplikację, żeby w razie wycieku cofnąć jedno hasło bez ruszania reszty.
Uwaga: W lipcu 2026 AWS dodał prowadzoną konfigurację SMTP przez Mail Manager, która tworzy punkt końcowy i dane do pobrania. AWS kieruje ją do poczty transakcyjnej, a ogłoszenie nie podaje cen, więc dla newslettera prostszym wyborem pozostaje opisany tu klasyczny punkt SMTP.
Jak obsłużyć zwroty i skargi z Amazon SES?
Włącz listę blokad na poziomie konta SES dla zwrotów i skarg i dopilnuj, żeby platforma newslettera też dostawała każdy zwrot i każdą skargę — przez przekazywanie powiadomień e-mailem do skrzynki, którą czyta, albo przez powiadomienia Amazon SNS do kodu, który uruchamiasz. AWS bierze konto pod przegląd przy 5% zwrotów albo 0,1% skarg.
AWS zaleca trzymać się poniżej 2% zwrotów i 0,1% skarg. Liczą się tylko twarde zwroty na domeny, których nie zweryfikowałeś, a SES liczy wskaźnik na „reprezentatywnej objętości”, nie w oknie kalendarzowym, więc nie odtworzysz go dokładnie z własnych danych: obserwuj Reputation.BounceRate i Reputation.ComplaintRate w konsoli lub CloudWatch.
Trzy drogi informacji zwrotnej
- Przekazywanie e-mailem (email feedback forwarding) jest domyślnie włączone. Przy SMTP SES przesyła powiadomienia o zwrotach i skargach na adres z nagłówka
Return-Path, a jeśli go nie ma — na adres z MAIL FROM (adresaci powiadomień). Ten adres musi być w Twojej zweryfikowanej domenie. Tę drogę wykorzystują platformy czytające skrzynkę zwrotów przez IMAP. - Amazon SNS wysyła powiadomienia JSON (zwrot, skarga, doręczenie) do tematu przypisanego do tożsamości. Możesz podpiąć punkt HTTPS, ale musi on potwierdzić subskrypcję i rozumieć format JSON SES — używaj go, gdy Twoja platforma dokumentuje obsługę SES/SNS albo gdy piszesz własny odbiornik.
- Publikowanie zdarzeń przez zestawy konfiguracji (configuration sets) wysyła bogatsze zdarzenia do SNS, CloudWatch lub Firehose; przydatne przy większej skali, ale każda wiadomość musi nieść zestaw konfiguracji.
Lista blokad konta to siatka bezpieczeństwa, nie zamiennik. SES trzyma tam adres, dopóki go nie usuniesz, trafiają tam tylko twarde zwroty, a Gmail nie przekazuje SES danych o skargach — użytkownicy Gmaila klikający „Zgłoś spam” nigdy się tam nie pojawią. Twoja lista nadal musi oznaczać takich subskrybentów jako zwrócone lub wypisane, bo inaczej każda wysyłka do nich zjada dzienny limit.
# Suppress addresses that hard-bounce or complain (account level, per Region)
aws sesv2 put-account-suppression-attributes \
  --suppressed-reasons BOUNCE COMPLAINT --region eu-central-1

# What is on the list?
aws sesv2 list-suppressed-destinations --region eu-central-1
Szerzej o rodzajach zwrotów i budowaniu reputacji piszemy w poradniku o dostarczalności wspomnianym wyżej.
Jak szybko można wysyłać i ile to kosztuje?
Po uzyskaniu dostępu produkcyjnego każdy region ma dwa limity — maksymalną liczbę odbiorców w ruchomym oknie 24 godzin i maksymalną szybkość wysyłki na sekundę — a poczta wychodząca kosztuje 0,10 USD za 1000 maili. Wartości zależą od wniosku i sposobu użycia; zobaczysz je w konsoli albo przez aws sesv2 get-account.
Limity liczą odbiorców, nie wiadomości: jeden mail do dziesięciu adresów zużywa dziesięć. Szybkość można przekroczyć w krótkich zrywach, ale nie na dłużej. Po przekroczeniu SMTP zwraca 454 Throttling failure: Maximum sending rate exceeded albo 454 Throttling failure: Daily message quota exceeded — to błędy tymczasowe, które ponawia się z rosnącym odstępem. Aktualna dokumentacja limitów SES opisuje zwiększenie jako coś, o co prosisz — razem z dostępem produkcyjnym albo później przez Service Quotas lub zgłoszenie do supportu, z opisem wolumenu, źródła listy i obsługi zwrotów. Złóż prośbę kilka dni przed dużą wysyłką, nie wieczorem przed nią.
| Pozycja | Cena (USD) | Kiedy obowiązuje |
|---|---|---|
| Poczta wychodząca | 0,10 USD za 1000 maili | Zawsze |
| Dane załączników | 0,12 USD za GB | Tylko z załącznikami |
| Dedykowane IP (standard) | 24,95 USD za IP miesięcznie | Opcjonalnie |
| Dedykowane IP (managed) | 15 USD miesięcznie + 0,08 USD za 1000 maili (pierwsze 10 mln) | Opcjonalnie |
| Virtual Deliverability Manager | 0,07 USD za 1000 maili (pierwsze 10 mln) | Opcjonalnie |
Stan na listopad 2026, ceny katalogowe ze strony cennika Amazon SES. AWS podaje ceny w USD; kwota w PLN na fakturze zależy od kursu. Nowi klienci AWS mogą dostać kredyty w planie darmowym — aktualne warunki sprawdź na stronie.
Przykład wyliczenia
Lista 10 000 potwierdzonych subskrybentów i jeden newsletter tygodniowo to około 4,33 wysyłki w miesiącu, czyli ok. 43 300 maili. Przy 0,10 USD za 1000 daje to około 4,33 USD miesięcznie na współdzielonym IP, bez załączników. Jedno standardowe dedykowane IP podnosi koszt do ok. 29,28 USD; przy takim wolumenie rzadko się to opłaca, bo dedykowane IP potrzebuje stałego ruchu, żeby zbudować własną reputację. Porównanie z planami SaaS dla 10 tys., 50 tys. i 100 tys. kontaktów znajdziesz w poradniku ile naprawdę kosztuje wysyłka do 10k, 50k i 100k kontaktów.
Jak podłączyć SES do platformy na własnym serwerze i wysłać test?
Wpisz regionalny host SMTP, port 587 ze STARTTLS (albo 465 z TLS), nazwę użytkownika i hasło SMTP oraz adres nadawcy w zweryfikowanej domenie, a potem wyślij test do symulatora skrzynek SES, zanim wyślesz do prawdziwych ludzi. Testuj połączenie z serwera, który będzie wysyłał, nie z laptopa.
- Sprawdź drogę sieciową
Z serwera potwierdź, że port jest otwarty i że SES oferuje STARTTLS. Zapora blokująca wychodzący port 587 to częsta przyczyna timeoutów na nowych VPS-ach.
- Uwierzytelnij się raz poza aplikacją
Test z wiersza poleceń oddziela problemy z danymi od problemów z aplikacją.
success@simulator.amazonses.comprzyjmuje pocztę bez wpływu na reputację;bounce@simulator.amazonses.comicomplaint@simulator.amazonses.compozwalają sprawdzić obsługę zwrotów i skarg. - Skonfiguruj platformę
Użyj tego samego hosta, portu i danych, ustaw adres i nazwę nadawcy oraz szybkość wysyłki poniżej maksymalnej szybkości SES.
- Wyślij do siebie i przeczytaj nagłówki
W Gmailu otwórz „Pokaż oryginał” i sprawdź
spf=pass,dkim=passzheader.d=example.comorazdmarc=pass.
# Port reachable and STARTTLS offered? (type QUIT to leave)
openssl s_client -crlf -quiet -starttls smtp \
  -connect email-smtp.eu-central-1.amazonaws.com:587

# Full authenticated test with swaks
swaks --server email-smtp.eu-central-1.amazonaws.com --port 587 --tls \
  --auth LOGIN --auth-user "$SES_SMTP_USER" --auth-password "$SES_SMTP_PASS" \
  --from newsletter@example.com --to success@simulator.amazonses.com \
  --header "Subject: SES SMTP test"
Jak to zrobić w NetSendo
NetSendo podłącza Amazon SES jako zwykłą skrzynkę SMTP w Ustawienia → Skrzynki (Settings → Mailboxes): host SMTP, port (domyślnie 587), szyfrowanie (TLS dla STARTTLS na 587, SSL dla 465), nazwa użytkownika i hasło, a do tego adres i nazwa nadawcy, opcjonalny Reply-To, typy wiadomości, które skrzynka może wysyłać (kampanie, autorespondery, wiadomości systemowe) i opcjonalny limit dzienny. Test połączenia wysyła krótki mail „Connection Test” na adres nadawcy skrzynki, który jest już zweryfikowany w SES, więc działa też w piaskownicy. Typy skrzynek opisuje dokumentacja konfiguracji, a instalację samej instancji — szybki start.
NetSendo nie narzuca własnych limitów wysyłki, więc liczą się limity SES. Dwa ustawienia pomagają się w nich zmieścić: limit na minutę w zakładce CRON listy (trzymaj go poniżej szybkości SES × 60) oraz obsługa tymczasowych błędów SMTP — odpowiedzi 4xx, np. dławienie, są ponawiane z rosnącym odstępem, a trwałe błędy 5xx kończą się od razu i trafiają do obsługi zwrotów. Dla zwrotów włącz w skrzynce monitorowanie skrzynki zwrotów (Bounce Mailbox Monitoring) ze skrzynką IMAP w zweryfikowanej domenie: NetSendo ustawia wtedy ten adres jako nadawcę koperty, a przekazywanie powiadomień SES dostarcza je właśnie tam. Wyślij test na bounce@simulator.amazonses.com i sprawdź, czy subskrybent został oznaczony jako zwrócony, zanim zaczniesz na tym polegać. Baza subskrybentów zostaje przy tym na Twoim serwerze, co pomaga w obowiązkach z RODO, ale zgodność zależy od tego, jak całość prowadzisz — AWS, przez który przechodzą maile, jest podmiotem przetwarzającym i też musi być ujęty w Twojej dokumentacji. To nie jest porada prawna.
Najczęstsze błędy SMTP w Amazon SES i jak je naprawić
Większość błędów SMTP w SES ma jedną z czterech przyczyn: niezweryfikowaną tożsamość, zły typ danych logowania, niezgodny region albo limit. Kody zaczynające się od 4 są tymczasowe i należy je ponawiać; kody od 5 wymagają najpierw poprawki konfiguracji.
| Odpowiedź | Przyczyna | Naprawa |
|---|---|---|
554 Message rejected: Email address is not verified. The following identities failed the check in region … | From/Return-Path niezweryfikowany w tym regionie albo, w piaskownicy, niezweryfikowany odbiorca | Zweryfikuj domenę w regionie podanym w błędzie; w piaskownicy zweryfikuj odbiorcę albo poproś o dostęp produkcyjny |
535 Authentication Credentials Invalid | Klucz IAM użyty jako login SMTP, literówka albo dane z innego regionu | Utwórz dane w SES → SMTP settings dla regionu z nazwy hosta |
530 Authentication required | Klient się nie uwierzytelnił | Włącz uwierzytelnianie SMTP w aplikacji |
454 Throttling failure: Maximum sending rate exceeded | Więcej wiadomości na sekundę niż pozwala limit | Zmniejsz szybkość wysyłki; ponawiaj z odstępem |
454 Throttling failure: Daily message quota exceeded | Wyczerpany limit 24-godzinny | Poczekaj albo poproś o wyższy limit; nie wysyłaj do zablokowanych adresów |
554 Access denied: User … is not authorized to perform ses:SendRawEmail | Użytkownik SMTP stracił politykę albo jest ona zawężona do innej tożsamości | Przypisz ses:SendRawEmail przez grupę wysyłkową |
421 Too many concurrent SMTP connections | Zbyt wiele równoległych sesji SMTP | Mniej workerów kolejki lub połączeń; ponów |
MailFromDomainNotVerified | Brak rekordu MX MAIL FROM przy ustawieniu „Reject message” | Opublikuj dokładnie jeden rekord MX dla subdomeny MAIL FROM |
Stan na listopad 2026. Treści odpowiedzi z dokumentu Amazon SES SMTP issues.
Dwa problemy w ogóle nie pokazują się jako kody SMTP. Połączenia wiszące aż do timeoutu zwykle oznaczają zablokowany port wychodzący, rzadziej MTU sieci powyżej 1500 bajtów. Długie sesje SMTP zrywają się też, gdy SES wymienia instancje za swoim load balancerem, więc nadawca powinien łączyć się ponownie po określonej liczbie wiadomości, zamiast trzymać jedną sesję godzinami.
🎯 Rady eksperta
Region powinien być w hoście SMTP, tożsamości, profilu CLI i nazwie pliku z danymi. Niezgodność regionów tłumaczy dużą część błędów „zweryfikowane, a odrzucone” i „credentials invalid”.
Newsletter z news.example.com oddziela swoją reputację od faktur i resetów haseł wysyłanych z domeny głównej.
Przejdź na quarantine lub reject dopiero wtedy, gdy raporty zbiorcze pokazują, że każde legalne źródło przechodzi.
Alarm CloudWatch na Reputation.BounceRate przy 2% i Reputation.ComplaintRate przy 0,08% daje czas na reakcję przed progami przeglądu.
Stara lista wrzucona prosto do nowego konta SES to najszybsza droga do przeglądu. Zacznij od subskrybentów aktywnych w ostatnich miesiącach.
Najczęściej zadawane pytania
Czy mogę użyć klucza dostępowego AWS jako loginu SMTP w Amazon SES?
Nie. SES wymaga danych SMTP utworzonych w SES → SMTP settings albo hasła SMTP wyliczonego z tajnego klucza algorytmem opublikowanym przez AWS. Wklejenie tajnego klucza jako hasła kończy się błędem 535 Authentication Credentials Invalid.
Jaki port wybrać dla SMTP w Amazon SES?
Port 587 ze STARTTLS albo 465 z TLS. Działają też 25, 2587 i 2465, ale port 25 jest domyślnie dławiony na EC2.
Ile trwa wyjście z piaskownicy Amazon SES?
AWS odpowiada wstępnie na wniosek o dostęp produkcyjny w ciągu 96 godzin. Może to potrwać dłużej, jeśli recenzent poprosi o więcej informacji o liście i obsłudze zwrotów.
Czy potrzebuję własnej domeny MAIL FROM, jeśli mam Easy DKIM?
Nie do zaliczenia DMARC, bo podpis Easy DKIM jest już zgodny z domeną nadawcy. Własny MAIL FROM dodaje zgodność SPF i umieszcza Twoją domenę w Return-Path.
Ile kosztuje Amazon SES przy newsletterze do 10 000 osób?
Przy 0,10 USD za 1000 maili cotygodniowy newsletter do 10 000 subskrybentów (ok. 43 300 maili miesięcznie) kosztuje ok. 4,33 USD miesięcznie, bez załączników i dedykowanych IP.
Dlaczego SES twierdzi, że adres nie jest zweryfikowany, choć domena jest?
Tożsamość jest zweryfikowana w innym regionie niż punkt SMTP, z którym się łączysz, albo konto jest wciąż w piaskownicy, a odbiorca nie jest zweryfikowany. Komunikat błędu podaje region, w którym sprawdzano.
Źródła
- Amazon SES: Obtaining SMTP credentials
- Amazon SES: Request production access
- Amazon SES: Using a custom MAIL FROM domain
- Amazon SES: Sending review process FAQs
- Amazon SES: SMTP issues and response codes
- Amazon SES endpoints and quotas
- Amazon SES pricing
- Google: Email sender guidelines
Prowadź newsletter na własnym serwerze
NetSendo podłącza Amazon SES jako skrzynkę SMTP, a dane subskrybentów zostają w Twojej infrastrukturze.