Amazon SES per SMTP einrichten: Newsletter selbst hosten
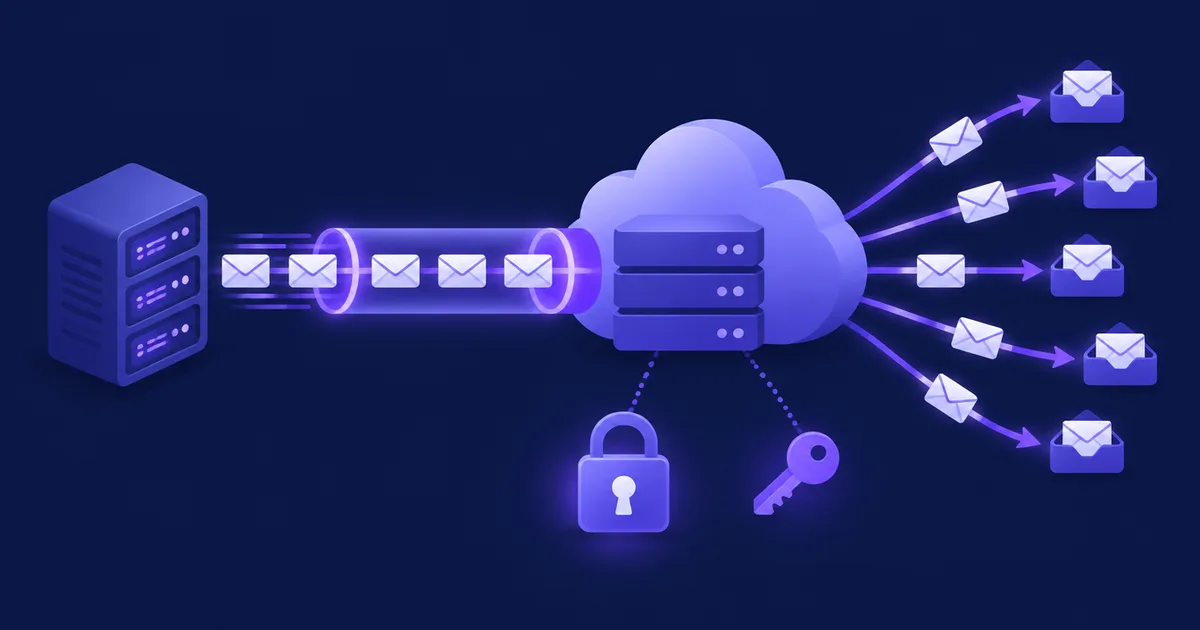
Um einen selbst gehosteten Newsletter über Amazon SES per SMTP zu versenden, verifizierst du deine Domain in einer AWS-Region, veröffentlichst die Easy-DKIM- und MAIL-FROM-Einträge, beantragst den Produktionszugang, erstellst SMTP-Zugangsdaten in derselben Region und trägst in deiner Newsletter-Software den Host email-smtp.<region>.amazonaws.com, Port 587 mit STARTTLS und diese Zugangsdaten ein. Die meisten Fehler entstehen durch vertauschte Regionen, IAM-Zugriffsschlüssel statt SMTP-Zugangsdaten oder fehlende Bounce-Verarbeitung.
Was brauchst du, bevor du Amazon SES per SMTP anbindest?
Du brauchst ein AWS-Konto, eine Domain mit Zugriff auf deren DNS, eine festgelegte AWS-Region und eine Anwendung, die authentifiziertes SMTP über TLS spricht. Alles in SES – Identitäten, Sandbox-Status, Kontingente, Unterdrückungsliste und SMTP-Zugangsdaten – existiert pro Region. Wähle also zuerst die Region und verwende sie überall.
Für Empfänger in Deutschland liegt Frankfurt (eu-central-1) nahe, Alternativen sind Irland (eu-west-1), Paris (eu-west-3) oder Stockholm (eu-north-1). Prüfe vorher die Liste der SMTP-Endpunkte: Laut der AWS-Endpunktreferenz haben mehrere Regionen, in denen SES läuft, darunter Mailand und Zürich, keinen SMTP-Endpunkt. In den Beispielen unten ist die Region eu-central-1 und die Domain example.com.
| Einstellung | Wert für SES | Hinweise |
|---|---|---|
| SMTP-Host | email-smtp.eu-central-1.amazonaws.com | Region anpassen; sie muss zu den Zugangsdaten passen |
| Port (STARTTLS) | 587 (auch 25, 2587) | Verschlüsselung meist „TLS“ oder „STARTTLS“ |
| Port (TLS-Wrapper) | 465 (auch 2465) | Verschlüsselung meist „SSL“ oder „SMTPS“ |
| Authentifizierung | SMTP-Benutzername + SMTP-Passwort | Erstellt unter SES → SMTP settings, nur einmal angezeigt |
| Maximale Nachrichtengröße | 40 MB | Nach Base64-Kodierung, per SMTP oder API v2 |
| Empfänger pro Nachricht | 50 | Newsletter-Software sendet ohnehin eine Nachricht pro Empfänger |
Stand: November 2026. Quellen: Verbindung zum SES-SMTP-Endpunkt, SES-Kontingente.
SES akzeptiert nur verschlüsselte Verbindungen. Läuft dein Server auf EC2, ist Port 25 standardmäßig gedrosselt – nimm 587 oder 465. Auch bei VPS-Anbietern wie Hetzner, IONOS oder Strato lohnt sich ein Blick, ob ausgehender Verkehr auf den Mail-Ports frei ist.
Wie kommst du aus der Amazon-SES-Sandbox?
Du stellst in der SES-Konsole (Account dashboard → Get set up → Request production access) oder per AWS CLI einen Antrag auf Produktionszugang, und AWS antwortet zunächst innerhalb von 96 Stunden. Bis dahin kannst du nur an verifizierte Adressen und den SES-Postfachsimulator senden.
Die Sandbox-Regeln sind streng: höchstens 200 Nachrichten pro 24 Stunden, höchstens 1 Nachricht pro Sekunde, Empfänger müssen verifiziert sein, und Massenaktionen auf der Unterdrückungsliste sind gesperrt. Der Sandbox-Status gilt pro Region – Produktionszugang in Frankfurt hilft dir in Irland nicht.
Der Antrag fragt nach der Mail-Art (Marketing oder Transactional), deiner Website, bis zu vier Kontaktadressen und der Kontaktsprache (Englisch oder Japanisch). Außerdem bestätigst du, dass du nur an Personen sendest, die es angefordert haben, und dass du Bounces und Beschwerden verarbeitest. AWS empfiehlt, die Domain vorher zu verifizieren, weil das die Freigabe beschleunigt. Ein Newsletter ist Marketing-Mail; „Transactional“ anzukreuzen, um harmloser zu wirken, erzeugt nur einen Widerspruch, den der Prüfer sieht.
aws sesv2 put-account-details \
  --production-access-enabled \
  --mail-type MARKETING \
  --website-url https://example.com \
  --additional-contact-email-addresses ops@example.com \
  --contact-language EN \
  --region eu-central-1

# Later: sandbox status, quota and enforcement status
aws sesv2 get-account --region eu-central-1
💡 Tipp: Zeig auf der angegebenen Website, wie du Adressen sammelst: ein sichtbares Anmeldeformular mit Double-Opt-in, ein Abmeldelink in jeder Mail und eine Datenschutzerklärung nach DSGVO. Der Prüfer bewertet den Anwendungsfall, und eine Seite, die er öffnen kann, beantwortet die meisten seiner Fragen.
Welche DNS-Einträge braucht Amazon SES für deine Domain?
SES braucht drei Easy-DKIM-CNAME-Einträge, um die Domain zu verifizieren und deine Mails zu signieren; für vollständiges Alignment kommt eine MAIL-FROM-Subdomain mit einem MX- und einem SPF-Eintrag hinzu, dazu ein DMARC-Eintrag für deine Absenderdomain. Schon mit den DKIM-Einträgen allein besteht deine Mail DMARC über DKIM.
Easy DKIM
Beim Anlegen einer Domain-Identität erzeugt SES drei Tokens und zeigt drei CNAME-Einträge der Form token._domainkey.example.com → token.dkim.amazonses.com. Danach signiert SES jede Nachricht dieser Domain standardmäßig mit einem 2048-Bit-Schlüssel, und die Signatur trägt d=example.com, passend zu deiner From-Adresse. Bis SES die DNS-Änderungen erkennt, können bis zu 72 Stunden vergehen. Eine verifizierte Domain erlaubt den Versand von jeder Adresse und Subdomain ohne Einzelverifizierung (Easy DKIM). Hängt dein DNS-Panel (etwa bei IONOS oder Strato) die Domain automatisch an den Namen an, trägst du nur den Teil davor ein.
Eigene MAIL-FROM-Domain
Standardmäßig ist der Umschlagabsender (Return-Path) eine Subdomain von amazonses.com. SPF besteht zwar, aber für amazonses.com statt für dich, und zählt daher nicht für DMARC. Abhilfe schafft eine eigene MAIL-FROM-Domain wie bounce.example.com. Diese Subdomain darfst du weder zum Senden noch zum Empfangen nutzen, und sie braucht genau einen MX-Eintrag auf feedback-smtp.<region>.amazonses.com. Bei „Behavior on MX failure“ sorgt „Use default MAIL FROM domain“ dafür, dass weiter versendet wird, wenn der MX-Eintrag fehlt; „Reject message“ stoppt den Versand mit dem Fehler MailFromDomainNotVerified.
; Easy DKIM: three CNAME records, tokens come from the SES console
tok1._domainkey.example.com.   CNAME  tok1.dkim.amazonses.com.
tok2._domainkey.example.com.   CNAME  tok2.dkim.amazonses.com.
tok3._domainkey.example.com.   CNAME  tok3.dkim.amazonses.com.

; Custom MAIL FROM (envelope sender) on a dedicated subdomain
bounce.example.com.            MX     10 feedback-smtp.eu-central-1.amazonses.com.
bounce.example.com.            TXT    "v=spf1 include:amazonses.com ~all"

; DMARC for the From domain: start with monitoring
_dmarc.example.com.            TXT    "v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com"
# Create the domain identity in the Region you will send from
aws sesv2 create-email-identity --email-identity example.com --region eu-central-1
# Use bounce.example.com as the MAIL FROM domain
aws sesv2 put-email-identity-mail-from-attributes \
--email-identity example.com \
--mail-from-domain bounce.example.com \
--behavior-on-mx-failure USE_DEFAULT_VALUE \
--region eu-central-1
# Check DKIM and MAIL FROM status
aws sesv2 get-email-identity --email-identity example.com --region eu-central-1| Header / Prüfung | Ohne eigene MAIL FROM | Mit bounce.example.com |
|---|---|---|
| From | news@example.com | news@example.com |
| Return-Path (Umschlag) | …@…amazonses.com | …@bounce.example.com |
| SPF passend zu From | ✗ Nein | ✓ Ja (relaxed) |
| DKIM d= passend zu From | ✓ Ja (Easy DKIM) | ✓ Ja (Easy DKIM) |
| DMARC-Ergebnis | ✓ Pass über DKIM | ✓ Pass über DKIM und SPF |
Stand: November 2026, auf Basis der SES-Dokumentation zu MAIL FROM und DMARC.
Die Absenderrichtlinien von Gmail verlangen von allen, die mehr als 5.000 Nachrichten pro Tag an Gmail-Adressen senden, SPF, DKIM und einen DMARC-Eintrag, wobei die From-Domain zu SPF oder DKIM passen muss; Marketing-Mails brauchen eine Abmeldung per Klick, und die Spamrate soll unter 0,3 % bleiben. SES mit Easy DKIM erledigt die Authentifizierung; Abmelde-Header und Listenqualität sind Aufgabe deiner Software. Hast du auf der Hauptdomain bereits einen SPF-Eintrag für deinen Mailhoster, musst du SES dort nicht ergänzen – der SPF-Eintrag für SES liegt auf der MAIL-FROM-Subdomain. Den größeren Zusammenhang erklärt unser Leitfaden zur Zustellbarkeit für selbst gehostete Absender (auf Englisch).
SMTP-Zugangsdaten oder IAM-Zugriffsschlüssel: Was gehört in die Anwendung?
Deine Newsletter-Software braucht SES-SMTP-Zugangsdaten: einen SMTP-Benutzernamen und ein SMTP-Passwort, erstellt unter SES → SMTP settings → Create SMTP credentials. Eine IAM-Zugriffsschlüssel-ID mit geheimem Zugriffsschlüssel im SMTP-Formular endet mit 535 Authentication Credentials Invalid.
Im Hintergrund legt die Konsole einen IAM-Benutzer in der Gruppe AWSSESSendingGroupDoNotRename an, die ses:SendRawEmail erlaubt. Das Passwort wird nur einmal angezeigt – lade sofort die CSV-Datei herunter oder speichere es in einem Passwortmanager. Zum Wechseln löschst du den IAM-Benutzer und erstellst neue Zugangsdaten. Der SES-Leitfaden zu Zugangsdaten betont zwei Punkte, die die meisten Anmeldefehler erklären: Die Zugangsdaten gelten nur für eine Region, und das SMTP-Passwort ist nicht der geheime Zugriffsschlüssel.
Du kannst ein SMTP-Passwort auch aus dem geheimen Schlüssel eines bestehenden IAM-Benutzers ableiten, mit dem HMAC-SHA256-Verfahren, das AWS samt Python-Skript veröffentlicht; der SMTP-Benutzername ist dann die Zugriffsschlüssel-ID. Temporäre Zugangsdaten (STS, Rollen) funktionieren mit SMTP nicht. Die minimale Richtlinie für einen eigenen Versandbenutzer:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "ses:SendRawEmail",
      "Resource": "*"
    }
  ]
}
Für engeren Zugriff ersetzt du "*" durch die ARN deiner Domain-Identität. Nutze einen SMTP-Benutzer pro Anwendung, damit du ein geleaktes Passwort widerrufen kannst, ohne anderes anzufassen.
Hinweis: Im Juli 2026 hat AWS eine geführte SMTP-Einrichtung über Mail Manager ergänzt, die einen Endpunkt und herunterladbare Zugangsdaten erzeugt. AWS positioniert sie für Transaktionsmails, und die Ankündigung nennt keine Preise – für einen Newsletter bleibt der hier beschriebene klassische Endpunkt die einfachere Wahl.
Wie gehst du mit Bounces und Beschwerden von SES um?
Aktiviere die kontoweite SES-Unterdrückungsliste für Bounces und Beschwerden und sorge dafür, dass auch deine Newsletter-Software jeden Bounce und jede Beschwerde erhält – per E-Mail-Weiterleitung an ein Postfach, das sie ausliest, oder per Amazon-SNS-Benachrichtigung an eigenen Code. AWS stellt ein Konto ab 5 % Bounces oder 0,1 % Beschwerden unter Prüfung.
AWS empfiehlt, unter 2 % Bounces und 0,1 % Beschwerden zu bleiben. Es zählen nur Hard Bounces an Domains, die du nicht verifiziert hast, und SES berechnet die Rate über ein „repräsentatives Volumen“ statt über ein Kalenderfenster. Du kannst sie also nicht exakt aus eigenen Zahlen nachrechnen – beobachte Reputation.BounceRate und Reputation.ComplaintRate in der Konsole oder in CloudWatch.
Die drei Rückmeldewege
- E-Mail-Weiterleitung (email feedback forwarding) ist standardmäßig aktiv. Bei SMTP leitet SES Bounce- und Beschwerdemeldungen an die Adresse im
Return-Path-Header weiter, ohne diesen an die MAIL-FROM-Adresse (Ziele der Weiterleitung). Diese Adresse muss in deiner verifizierten Domain liegen. Diesen Weg nutzen Plattformen, die ein Bounce-Postfach per IMAP auslesen. - Amazon SNS sendet JSON-Benachrichtigungen (Bounce, Beschwerde, Zustellung) an ein Topic pro Identität. Du kannst einen HTTPS-Endpunkt abonnieren, der aber das Abo bestätigen und das SES-JSON-Format verstehen muss – sinnvoll, wenn deine Software SES/SNS dokumentiert oder du einen kleinen Empfänger selbst schreibst.
- Event Publishing über Configuration Sets liefert detailliertere Ereignisse an SNS, CloudWatch oder Firehose; nützlich bei größerem Volumen, aber jede Nachricht muss das Configuration Set tragen.
Die kontoweite Unterdrückungsliste ist ein Sicherheitsnetz, kein Ersatz. SES behält eine Adresse dort, bis du sie entfernst, es landen nur Hard Bounces darauf, und Gmail liefert SES keine Beschwerdedaten – Gmail-Nutzer, die „Spam melden“ klicken, tauchen dort nie auf. Deine eigene Liste muss diese Abonnenten trotzdem als gebounct oder abgemeldet markieren, sonst zählt jeder Versand an sie gegen dein Tageskontingent.
# Suppress addresses that hard-bounce or complain (account level, per Region)
aws sesv2 put-account-suppression-attributes \
  --suppressed-reasons BOUNCE COMPLAINT --region eu-central-1

# What is on the list?
aws sesv2 list-suppressed-destinations --region eu-central-1
Wie schnell darfst du senden, und was kostet Amazon SES?
Nach dem Produktionszugang hat jede Region zwei Grenzen – eine maximale Empfängerzahl im rollierenden 24-Stunden-Fenster und eine maximale Senderate pro Sekunde –, und ausgehende Mails kosten 0,10 USD pro 1.000 E-Mails. Die Werte hängen von deinem Antrag und Anwendungsfall ab; du siehst sie in der Konsole oder mit aws sesv2 get-account.
Kontingente zählen Empfänger, nicht Nachrichten: Eine Mail an zehn Adressen verbraucht zehn. Die Senderate darfst du kurz überschreiten, aber nicht dauerhaft. Beim Überschreiten antwortet SMTP mit 454 Throttling failure: Maximum sending rate exceeded oder 454 Throttling failure: Daily message quota exceeded – temporäre Fehler, die mit wachsendem Abstand wiederholt werden. Die aktuelle SES-Dokumentation zu Kontingenten beschreibt Erhöhungen als etwas, das du beantragst – zusammen mit dem Produktionszugang oder später über Service Quotas bzw. einen Support-Fall, mit Angaben zu Volumen, Listenherkunft und Bounce-Verarbeitung. Plane den Antrag einige Tage vor einem großen Versand ein.
| Posten | Preis (USD) | Wann er anfällt |
|---|---|---|
| Ausgehende E-Mail | 0,10 USD pro 1.000 E-Mails | Immer |
| Anhangsdaten | 0,12 USD pro GB | Nur mit Anhängen |
| Dedizierte IP (Standard) | 24,95 USD pro IP und Monat | Optional |
| Dedizierte IPs (Managed) | 15 USD pro Monat + 0,08 USD pro 1.000 E-Mails (erste 10 Mio.) | Optional |
| Virtual Deliverability Manager | 0,07 USD pro 1.000 E-Mails (erste 10 Mio.) | Optional |
Stand: November 2026, Listenpreise laut Amazon-SES-Preisseite. AWS rechnet in USD ab; der Betrag in EUR hängt vom Kurs ab. Neue AWS-Kunden erhalten eventuell Guthaben im kostenlosen Plan – aktuelle Bedingungen auf der Seite.
Rechenbeispiel
Eine Liste mit 10.000 bestätigten Abonnenten und einem Newsletter pro Woche ergibt rund 4,33 Versände im Monat, also etwa 43.300 E-Mails. Bei 0,10 USD pro 1.000 sind das rund 4,33 USD im Monat auf einer geteilten IP, ohne Anhänge. Eine dedizierte Standard-IP hebt das auf etwa 29,28 USD; bei diesem Volumen lohnt sie sich selten, weil sie gleichmäßigen Verkehr braucht, um eine eigene Reputation aufzubauen. Den Vergleich mit SaaS-Tarifen für 10.000, 50.000 und 100.000 Kontakte findest du in was der Versand an 10k, 50k und 100k Kontakte wirklich kostet (auf Englisch).
Wie bindest du SES an deine selbst gehostete Software an und sendest einen Test?
Trag den regionalen SMTP-Host, Port 587 mit STARTTLS (oder 465 mit TLS), SMTP-Benutzername und -Passwort sowie eine From-Adresse deiner verifizierten Domain ein und sende einen Test an den SES-Postfachsimulator, bevor echte Empfänger etwas bekommen. Teste vom sendenden Server aus, nicht vom Laptop.
- Netzwerkweg prüfen
Bestätige vom Server aus, dass der Port offen ist und SES STARTTLS anbietet. Eine Firewall, die ausgehend Port 587 blockiert, ist eine häufige Ursache für Timeouts auf neuen VPS.
- Einmal außerhalb der Anwendung anmelden
Ein Test auf der Kommandozeile trennt Zugangsdatenprobleme von Anwendungsproblemen.
success@simulator.amazonses.comnimmt Mails an, ohne deine Reputation zu berühren;bounce@simulator.amazonses.comundcomplaint@simulator.amazonses.comtesten deine Rückmeldeverarbeitung. - Software konfigurieren
Gleicher Host, Port und Zugangsdaten, Absenderadresse und -name setzen, Sendegeschwindigkeit unter deiner maximalen SES-Rate halten.
- An dich selbst senden und Header lesen
In Gmail „Original anzeigen“ öffnen und
spf=pass,dkim=passmitheader.d=example.comsowiedmarc=passprüfen.
# Port reachable and STARTTLS offered? (type QUIT to leave)
openssl s_client -crlf -quiet -starttls smtp \
  -connect email-smtp.eu-central-1.amazonaws.com:587

# Full authenticated test with swaks
swaks --server email-smtp.eu-central-1.amazonaws.com --port 587 --tls \
  --auth LOGIN --auth-user "$SES_SMTP_USER" --auth-password "$SES_SMTP_PASS" \
  --from newsletter@example.com --to success@simulator.amazonses.com \
  --header "Subject: SES SMTP test"
So geht es in NetSendo
NetSendo bindet Amazon SES als normales SMTP-Postfach unter Einstellungen → Postfächer (Settings → Mailboxes) an: SMTP-Host, Port (Standard 587), Verschlüsselung (TLS für STARTTLS auf 587, SSL für 465), Benutzername und Passwort, dazu Absenderadresse und -name, optional Reply-To, die Nachrichtentypen, die das Postfach senden darf (Kampagnen, Autoresponder, Systemmails), und ein optionales Tageslimit. Der Verbindungstest schickt eine kurze „Connection Test“-Mail an die Absenderadresse des Postfachs, die in SES bereits verifiziert ist – er funktioniert also auch in der Sandbox. Die Postfachtypen beschreibt die Konfigurationsdokumentation, die Installation selbst der Schnellstart.
NetSendo setzt keine eigenen Versandgrenzen, maßgeblich sind die SES-Kontingente. Zwei Einstellungen helfen, darin zu bleiben: das Minutenlimit pro Liste im CRON-Tab der Liste (unter SES-Senderate × 60 halten) und NetSendos Umgang mit temporären SMTP-Fehlern – 4xx-Antworten wie Drosselung werden mit wachsendem Abstand wiederholt, dauerhafte 5xx-Fehler brechen sofort ab und gehen in die Bounce-Verarbeitung. Für Bounces aktivierst du am Postfach Bounce Mailbox Monitoring mit einem IMAP-Postfach in deiner verifizierten Domain: NetSendo setzt diese Adresse dann als Umschlagabsender, und die E-Mail-Weiterleitung von SES liefert die Meldungen genau dorthin. Sende einen Test an bounce@simulator.amazonses.com und prüfe, ob der Abonnent als gebounct markiert wird, bevor du dich darauf verlässt. Die Abonnentendatenbank bleibt dabei auf deinem Server, was bei DSGVO-Pflichten hilft; ob du sie erfüllst, hängt aber davon ab, wie du alles betreibst – auch AWS als Auftragsverarbeiter gehört in deine Dokumentation. Dies ist keine Rechtsberatung.
Häufige SMTP-Fehler bei Amazon SES und ihre Lösung
Die meisten SMTP-Fehler bei SES haben eine von vier Ursachen: eine nicht verifizierte Identität, falsche Art von Zugangsdaten, eine falsche Region oder ein Kontingent. Codes mit 4 am Anfang sind temporär und werden wiederholt; Codes mit 5 brauchen zuerst eine Korrektur der Konfiguration.
| Antwort | Ursache | Lösung |
|---|---|---|
554 Message rejected: Email address is not verified. The following identities failed the check in region … | From/Return-Path in dieser Region nicht verifiziert oder, in der Sandbox, ein nicht verifizierter Empfänger | Domain in der genannten Region verifizieren; in der Sandbox Empfänger verifizieren oder Produktionszugang beantragen |
535 Authentication Credentials Invalid | IAM-Schlüssel als SMTP-Login, Tippfehler oder Zugangsdaten aus einer anderen Region | SMTP-Zugangsdaten unter SES → SMTP settings für die Region des Hostnamens erstellen |
530 Authentication required | Der Client hat sich nicht angemeldet | SMTP-Authentifizierung in der Anwendung aktivieren |
454 Throttling failure: Maximum sending rate exceeded | Mehr Nachrichten pro Sekunde als erlaubt | Sendegeschwindigkeit senken; mit Abstand wiederholen |
454 Throttling failure: Daily message quota exceeded | 24-Stunden-Kontingent aufgebraucht | Warten oder höheres Kontingent beantragen; nicht an unterdrückte Adressen senden |
554 Access denied: User … is not authorized to perform ses:SendRawEmail | Der SMTP-Benutzer hat seine Richtlinie verloren oder sie gilt für eine andere Identität | ses:SendRawEmail über die Versandgruppe zuweisen |
421 Too many concurrent SMTP connections | Zu viele parallele SMTP-Sitzungen | Weniger Queue-Worker oder Verbindungen; wiederholen |
MailFromDomainNotVerified | MX-Eintrag der MAIL FROM fehlt bei „Reject message“ | Genau einen MX-Eintrag für die MAIL-FROM-Subdomain veröffentlichen |
Stand: November 2026. Antworttexte aus Amazon SES SMTP issues.
Zwei Probleme erscheinen gar nicht als SMTP-Code. Verbindungen, die bis zum Timeout hängen, bedeuten meist einen blockierten ausgehenden Port, seltener eine MTU über 1500 Byte. Lange offene SMTP-Sitzungen brechen außerdem ab, wenn SES die Instanzen hinter seinem Load Balancer austauscht – ein Absender sollte sich nach einer festen Zahl von Nachrichten neu verbinden, statt eine Sitzung stundenlang offen zu halten.
🎯 Expertentipps
Die Region gehört in den SMTP-Host, die Identität, das CLI-Profil und den Dateinamen der Zugangsdaten. Vertauschte Regionen erklären einen großen Teil der Fehler „verifiziert, aber abgelehnt“ und „credentials invalid“.
Ein Newsletter von news.example.com trennt seine Reputation von Rechnungen und Passwort-Resets der Hauptdomain.
Wechsle erst zu quarantine oder reject, wenn die Aggregatberichte zeigen, dass jede legitime Quelle besteht.
Ein CloudWatch-Alarm auf Reputation.BounceRate bei 2 % und Reputation.ComplaintRate bei 0,08 % gibt dir Zeit vor den Prüfschwellen.
Eine alte Liste direkt in ein neues SES-Konto zu kippen, ist der schnellste Weg zur Prüfung. Sende zuerst an kürzlich aktive Abonnenten.
Häufig gestellte Fragen
Kann ich meinen AWS-Zugriffsschlüssel als SMTP-Login für Amazon SES nutzen?
Nein. SES braucht SMTP-Zugangsdaten aus SES → SMTP settings oder ein SMTP-Passwort, das mit dem von AWS veröffentlichten Verfahren aus dem geheimen Schlüssel abgeleitet wurde. Der geheime Schlüssel als Passwort führt zu 535 Authentication Credentials Invalid.
Welchen Port nutze ich für die SMTP-Schnittstelle von Amazon SES?
Port 587 mit STARTTLS oder 465 mit TLS. Auch 25, 2587 und 2465 funktionieren, aber Port 25 ist auf EC2 standardmäßig gedrosselt.
Wie lange dauert es, aus der Amazon-SES-Sandbox herauszukommen?
AWS antwortet auf einen Antrag auf Produktionszugang zunächst innerhalb von 96 Stunden. Fragt der Prüfer nach weiteren Angaben zu Liste und Bounce-Verarbeitung, dauert es länger.
Brauche ich eine eigene MAIL-FROM-Domain, wenn ich Easy DKIM nutze?
Für ein DMARC-Pass nicht, denn die Easy-DKIM-Signatur passt bereits zur From-Domain. Eine eigene MAIL FROM ergänzt SPF-Alignment und setzt deine Domain in den Return-Path.
Was kostet Amazon SES für einen Newsletter mit 10.000 Abonnenten?
Bei 0,10 USD pro 1.000 E-Mails kostet ein wöchentlicher Newsletter an 10.000 Abonnenten (rund 43.300 Mails im Monat) etwa 4,33 USD im Monat, ohne Anhänge und dedizierte IPs.
Warum meldet SES eine nicht verifizierte Adresse, obwohl die Domain verifiziert ist?
Die Identität ist in einer anderen Region verifiziert als der SMTP-Endpunkt, mit dem du dich verbindest, oder das Konto ist noch in der Sandbox und der Empfänger nicht verifiziert. Die Fehlermeldung nennt die geprüfte Region.
Quellen
- Amazon SES: Obtaining SMTP credentials
- Amazon SES: Request production access
- Amazon SES: Using a custom MAIL FROM domain
- Amazon SES: Sending review process FAQs
- Amazon SES: SMTP issues and response codes
- Amazon SES endpoints and quotas
- Amazon SES pricing
- Google: Email sender guidelines
Betreibe deinen Newsletter auf dem eigenen Server
NetSendo bindet Amazon SES als SMTP-Postfach an, und deine Abonnentendaten bleiben in deiner eigenen Infrastruktur.